最終調査日:2026年10月14日
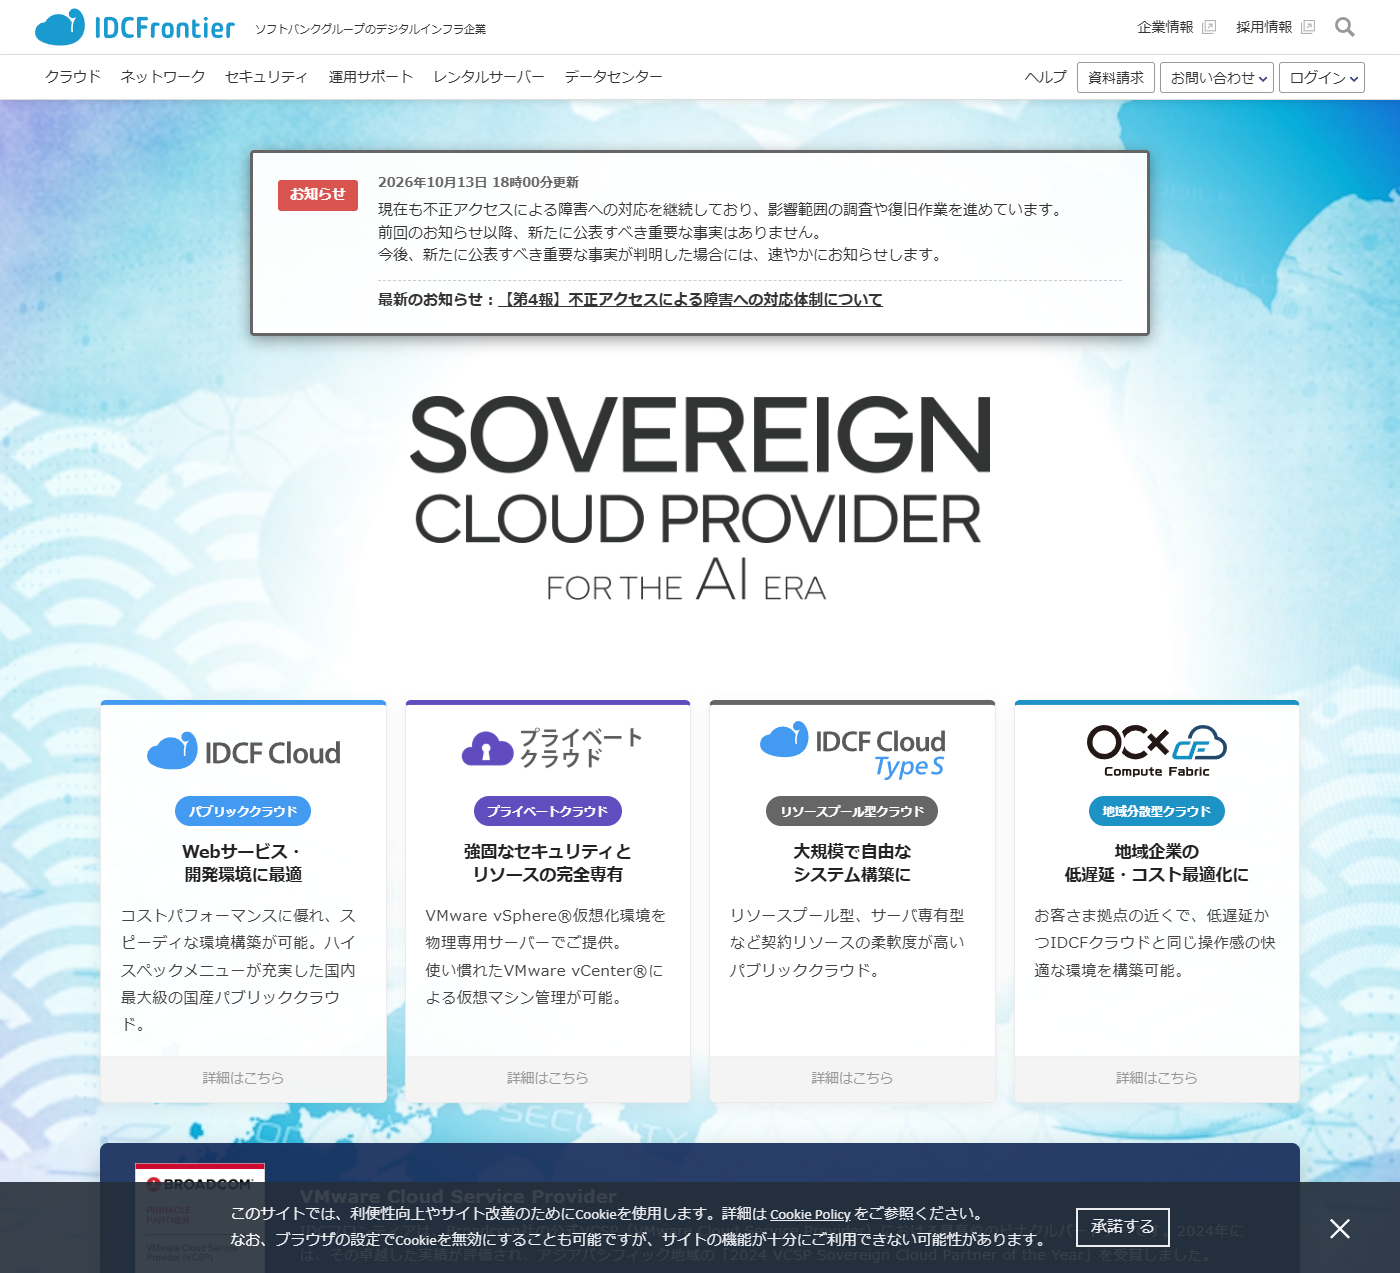
IDCフロンティアのクラウドサービスがランサムウェア攻撃を受け、 多数の企業・自治体・Webサービスに障害が発生しています。
今回の障害では、クラウド環境内のデータが利用できなくなり、 一部の環境ではデータの復元が困難となっています。 影響を受けた契約組織は495に上り、 その先の一般利用者や会員サービスにも影響が広がっています。
以下では、2026年10月14日までに公開された情報をもとに、 影響を受けた企業・サービス、対象件数、 障害状況などを整理しています。
【重要】個人情報漏えいの可能性について
近年のランサムウェア攻撃では、 データを暗号化して業務を停止させるだけでなく、 攻撃前にデータを外部へ持ち出し、 その公開を脅迫材料とする 「二重脅迫型」の攻撃が多く確認されています。
したがって、今回の障害においても、 個人情報や会員情報を取り扱っている企業・サービスでは、 データの暗号化・破壊だけでなく、 個人情報が外部へ流出した可能性も考慮し、 安全性が確認されるまでは漏えいの可能性を 前提として警戒する必要があります。
特に、氏名、住所、電話番号、メールアドレス、 会員ID、購入履歴、業務上の顧客データなどが クラウド環境に保存されていた場合には、 情報窃取の有無について確認が必要です。
ただし、 ランサムウェア感染が必ず情報窃取を伴うわけではなく、 以下に掲載するすべての企業で 個人情報漏えいが発生したと確定したものではありません。 個々の企業の漏えい状況については、 今後の調査結果と公式発表を確認する必要があります。
1.障害の概要
- 発生日時:2026年10月7日 午前3時40分頃
- 被害事業者:株式会社IDCフロンティア
- 対象サービス:IDCFクラウド
- 対象リージョン:東日本リージョン1
- 対象ゾーン:tesla、henry、pascal、joule
- 影響契約組織数:495組織(企業・自治体)
- 原因:ランサムウェアによる攻撃
IDCフロンティアは、一部データの取り出しや復元が困難であり、 利用企業が保有するバックアップからの 再構築が必要になるとの見解を示しています。
なお、495という数字は直接契約している組織数であり、 各社サービスの会員や利用者数を含むものではありません。
2.影響対象件数が公表されている企業・サービス
以下は、会員情報やメール配信データなどについて、 対象件数が公表された企業・サービスです。
| 企業・サービス | 公表対象件数 | 主な影響 |
|---|---|---|
| ビューカード/VIEW’s NET | 約403万件 | 会員向けメール配信、情報漏えいの可能性 |
| Peach Aviation | 約189万件 | 旅程表・予約確認メールの遅延や不達 |
| JR東日本/えきねっと | 最大約167万件 | メール配信基盤、情報漏えいの可能性 |
| JR九州/JR九州Web会員 | 最大約130万件 | メールマガジン配信停止 |
| JR東日本/大人の休日倶楽部 | 最大約39万件 | メール配信基盤、情報漏えいの可能性 |
| NTT ExCパートナー/LStep | 最大約9万件 | 学習管理システムのメール配信 |
| JR東海/JR東海MARKET・いいもの探訪 | 約1万5,000件 | 認証・注文関連メールの不達 |
| 東武レジャー企画/東武動物公園 | 最大約600件 | 問い合わせフォーム関連情報 |
※件数は各社が公表した影響対象データの規模です。 サービス全体の会員数や、実際に漏えいした人数とは限りません。 対象情報の重複も考えられるため、単純合計はできません。
3.サービス停止・障害が公表された企業
以下は、サービス停止、機能障害、復旧対応などが 公表された企業・団体の一覧です。 復旧状況は各社の公表時点のものであり、 現在も停止していることを意味するものではありません。
| 企業・団体 | 対象サービス | 公表された障害・復旧状況 |
|---|---|---|
| メディアリンク | DXでんわ等 | 外線通話・管理画面の障害 |
| シックス・アパート | Movable Type クラウド版 | 31台停止。10月8日までに別基盤へ移行 |
| グリニッジ | らくらく在庫等 | 在庫管理サービス停止。10月9日再開 |
| フューチャーショップ | ECメール配信オプション | 配信停止。10月9日再開 |
| 日水物流(ニッスイ) | 物流・倉庫管理 | 入出荷停止。10月9日一部再開 |
| ソリトンシステムズ | SecureDesktop | リモート接続サービスが利用不可 |
| フーバーブレイン | Eye“247”等 | 管理画面への接続障害 |
| ファイバーゲート | 一部サービス | 停止、バックアップから順次復旧 |
| ノバシステム | 顔認証入退室・受付システム | 入退室・受付端末が利用不可 |
| フォースネット | 電話・監視サービス | 停止。10月9日全面復旧 |
| サイバー大学 | 履修登録・授業料支払い等 | 学生向けシステム障害 |
| ポピンズ | 社内・業務システム | 障害発生、別環境で再構築 |
| メディウェル | 医師転職ドットコム等 | Webサイトの表示障害 |
| ジェイック | Future Finder | 適性診断関連サイト停止 |
| UDトーク | トーク公開・法人向け管理ツール | 公開機能・管理機能停止 |
| SKE48 | SKE48 Mail | 会員向けメールサービス停止 |
| NMB48 | NMB48 Mail | 会員向けメールサービス停止 |
| ブロッコリー | 一部公式Webサイト | 接続不可 |
| 滋賀県 | 県運営の3サイト | 閲覧障害 |
| 湖西市立図書館 | 図書館Webサイト | 接続不可 |
| IDCフロンティア | Doレジ | 会員ページ・ドメイン手続き停止 |
4.その他の影響企業・サービス
| 企業・運営元 | 対象サービス | 公表された状況 |
|---|---|---|
| Visualworks | SKIMA | 10月12日国内版を一部再開。海外版は未復旧 |
| MONOCO | MONOCO通販サイト | 10月12日再開。一部機能未復旧 |
| オーエムツーネットワーク | オーエムツー肉の市場 | 10月9日再開 |
| クロスランゲージ | WEB-Transer 3製品 | 翻訳サービス停止。別環境を検討 |
| インテグラル | ホームズ君 | ライセンス認証障害。代替基盤を構築 |
| エイベックス関連 | スマプラ/スマプラムービー | サービス全面停止・データ破壊を公表 |
| COLORFULLY | モデルキャスティング | 10月9日一部再開 |
| ダイショー | キャンペーン特設サイト | Webサイト停止 |
| 知多メディアスネットワーク | メディアスチャンネル等 | 10月9日までに復旧 |
| 日本ICTテレコムユーザー協会 | eラーニング案内メール | メール配信停止。学習は可能 |
| 家畜感染症学会 | 会員向けメール配信 | 10月7日から配信停止 |
| パチマガスロマガMobile | 会員向けWebサービス | 10月12日一部暫定復旧 |
| THE SURF NEWS | ニュースサイト | 10月9日閲覧再開。一部データ欠損 |
| オートサーバー | 企業・IRサイト | 閲覧障害。ASNETは通常稼働 |
5.利用者が注意すべきこと
今回の障害で名前が公表されたサービスの利用者は、 現時点で情報漏えいが確定していなくても、 次の点に注意することが推奨されます。
- 不審なメール・SMSへの警戒: サービス運営会社を装ったフィッシングメールや 偽のログイン通知などに注意する。
- パスワードの確認: 認証情報の漏えいが判明した場合は速やかに変更し、 他サービスと同じパスワードを使用している場合は 使い回しを解消する。
- 多要素認証の利用: 対応しているサービスでは多要素認証を設定する。
- 公式情報の確認: 各企業の公式サイトで障害状況や 個人情報漏えいに関する続報を確認する。
- 請求・取引内容の確認: 決済情報や取引関連情報への影響が判明した場合は、 不審な利用がないか確認する。
6.企業側のセキュリティ対策とバックアップの重要性
今回の障害では、クラウド基盤そのものが攻撃を受けたことで、 複数の企業が同時にサービス停止へ追い込まれています。
クラウドサービスを利用していても、 データの保護や業務継続が自動的に保証されるわけではありません。
特に重要なのは、次のような対策です。
- 本番環境とは異なるクラウドや物理環境へのバックアップ
- イミュータブル(変更・削除不可)バックアップの導入
- バックアップ管理権限と本番管理権限の分離
- 定期的な復元テストの実施
- 顧客情報・個人情報の暗号化とアクセス権限の最小化
- 不正アクセスや大量データ転送を検知する監視体制
- クラウド事業者に障害が発生した場合の代替環境の準備
バックアップはサービス停止からの復旧には有効ですが、 攻撃者がすでに持ち出した個人情報を回収することはできません。
そのため、データの復旧対策だけでなく、 情報流出を防ぐためのアクセス管理、 ログ監視、ネットワーク分離なども重要です。
7.まとめ
今回のIDCフロンティアのランサムウェア被害では、 495の契約組織に影響が及び、 さらにその先の企業利用者、会員、一般消費者へと 影響が広がっています。
公開されている対象データだけでも 数百万件規模の情報が関連しており、 実際の影響範囲については今後の調査が必要です。
ランサムウェア被害では、 データの暗号化・破壊に加え、 情報の窃取や公開を伴うケースも少なくありません。
個人情報を取り扱っている企業・サービスについては、 漏えいが確認されていない段階でも その可能性を念頭に置いて警戒し、 公式な調査結果を継続して確認することが重要です。
なお、本記事は2026年10月14日時点で公表されている情報を 整理したものであり、すべての影響企業を網羅しているものではありません。
参考情報
※各社の障害状況や影響件数は、公表資料をもとに整理しています。 障害の復旧状況、個人情報の漏えい有無および対象件数は、 今後変更される可能性があります。