最終調査日:2026年10月14日
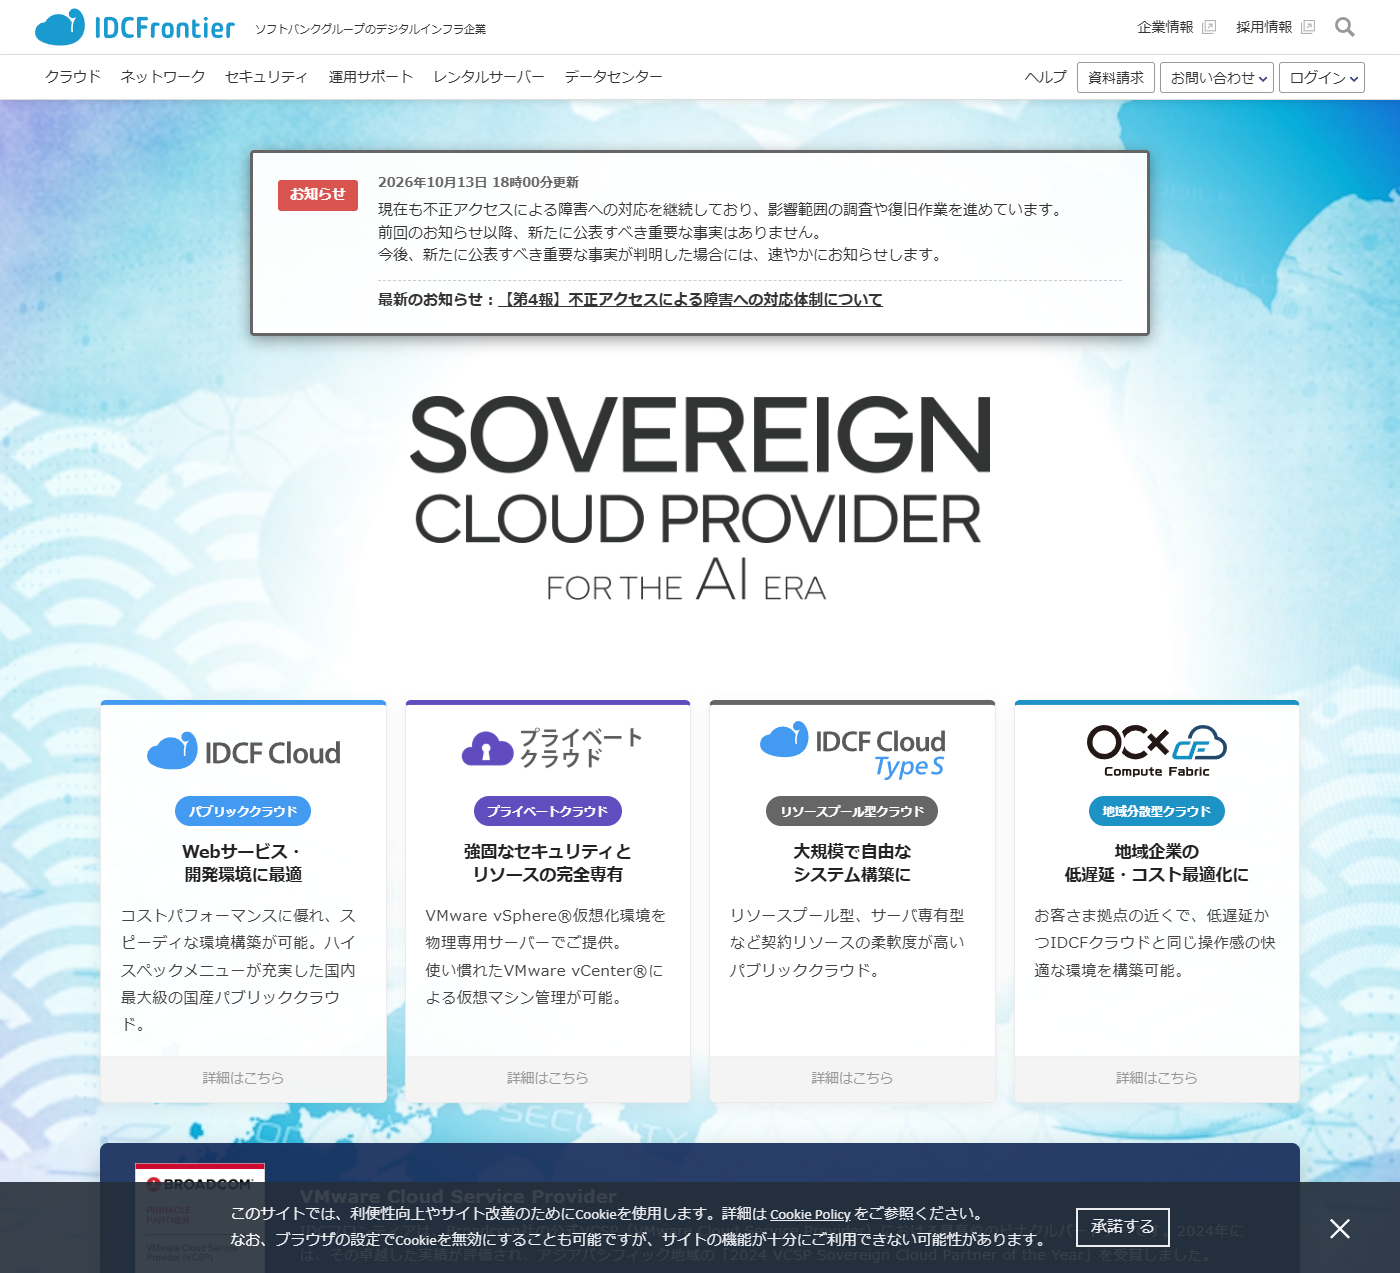
IDCフロンティアのクラウドサービスがランサムウェア攻撃を受け、 多数の企業・自治体・Webサービスに障害が発生しています。
今回の障害では、クラウド環境内のデータが利用できなくなり、 一部の環境ではデータの復元が困難となっています。 影響を受けた契約組織は495に上り、 その先の一般利用者や会員サービスにも影響が広がっています。
以下では、2026年10月14日までに公開された情報をもとに、 影響を受けた企業・サービス、対象件数、 障害状況などを整理しています。
【重要】個人情報漏えいの可能性について
近年のランサムウェア攻撃では、 データを暗号化して業務を停止させるだけでなく、 攻撃前にデータを外部へ持ち出し、 その公開を脅迫材料とする 「二重脅迫型」の攻撃が多く確認されています。
したがって、今回の障害においても、 個人情報や会員情報を取り扱っている企業・サービスでは、 データの暗号化・破壊だけでなく、 個人情報が外部へ流出した可能性も考慮し、 安全性が確認されるまでは漏えいの可能性を 前提として警戒する必要があります。
特に、氏名、住所、電話番号、メールアドレス、 会員ID、購入履歴、業務上の顧客データなどが クラウド環境に保存されていた場合には、 情報窃取の有無について確認が必要です。
ただし、 ランサムウェア感染が必ず情報窃取を伴うわけではなく、 以下に掲載するすべての企業で 個人情報漏えいが発生したと確定したものではありません。 個々の企業の漏えい状況については、 今後の調査結果と公式発表を確認する必要があります。
1.障害の概要
- 発生日時:2026年10月7日 午前3時40分頃
- 被害事業者:株式会社IDCフロンティア
- 対象サービス:IDCFクラウド
- 対象リージョン:東日本リージョン1
- 対象ゾーン:tesla、henry、pascal、joule
- 影響契約組織数:495組織(企業・自治体)
- 原因:ランサムウェアによる攻撃
IDCフロンティアは、一部データの取り出しや復元が困難であり、 利用企業が保有するバックアップからの 再構築が必要になるとの見解を示しています。
なお、495という数字は直接契約している組織数であり、 各社サービスの会員や利用者数を含むものではありません。
2.影響対象件数が公表されている企業・サービス
以下は、会員情報やメール配信データなどについて、 対象件数が公表された企業・サービスです。
| 企業・サービス | 公表対象件数 | 主な影響 |
|---|---|---|
| ビューカード/VIEW’s NET | 約403万件 | 会員向けメール配信、情報漏えいの可能性 |
| Peach Aviation | 約189万件 | 旅程表・予約確認メールの遅延や不達 |
| JR東日本/えきねっと | 最大約167万件 | メール配信基盤、情報漏えいの可能性 |
| JR九州/JR九州Web会員 | 最大約130万件 | メールマガジン配信停止 |
| JR東日本/大人の休日倶楽部 | 最大約39万件 | メール配信基盤、情報漏えいの可能性 |
| NTT ExCパートナー/LStep | 最大約9万件 | 学習管理システムのメール配信 |
| JR東海/JR東海MARKET・いいもの探訪 | 約1万5,000件 | 認証・注文関連メールの不達 |
| 東武レジャー企画/東武動物公園 | 最大約600件 | 問い合わせフォーム関連情報 |
※件数は各社が公表した影響対象データの規模です。 サービス全体の会員数や、実際に漏えいした人数とは限りません。 対象情報の重複も考えられるため、単純合計はできません。
3.サービス停止・障害が公表された企業
以下は、サービス停止、機能障害、復旧対応などが 公表された企業・団体の一覧です。 復旧状況は各社の公表時点のものであり、 現在も停止していることを意味するものではありません。
| 企業・団体 | 対象サービス | 公表された障害・復旧状況 |
|---|---|---|
| メディアリンク | DXでんわ等 | 外線通話・管理画面の障害 |
| シックス・アパート | Movable Type クラウド版 | 31台停止。10月8日までに別基盤へ移行 |
| グリニッジ | らくらく在庫等 | 在庫管理サービス停止。10月9日再開 |
| フューチャーショップ | ECメール配信オプション | 配信停止。10月9日再開 |
| 日水物流(ニッスイ) | 物流・倉庫管理 | 入出荷停止。10月9日一部再開 |
| ソリトンシステムズ | SecureDesktop | リモート接続サービスが利用不可 |
| フーバーブレイン | Eye“247”等 | 管理画面への接続障害 |
| ファイバーゲート | 一部サービス | 停止、バックアップから順次復旧 |
| ノバシステム | 顔認証入退室・受付システム | 入退室・受付端末が利用不可 |
| フォースネット | 電話・監視サービス | 停止。10月9日全面復旧 |
| サイバー大学 | 履修登録・授業料支払い等 | 学生向けシステム障害 |
| ポピンズ | 社内・業務システム | 障害発生、別環境で再構築 |
| メディウェル | 医師転職ドットコム等 | Webサイトの表示障害 |
| ジェイック | Future Finder | 適性診断関連サイト停止 |
| UDトーク | トーク公開・法人向け管理ツール | 公開機能・管理機能停止 |
| SKE48 | SKE48 Mail | 会員向けメールサービス停止 |
| NMB48 | NMB48 Mail | 会員向けメールサービス停止 |
| ブロッコリー | 一部公式Webサイト | 接続不可 |
| 滋賀県 | 県運営の3サイト | 閲覧障害 |
| 湖西市立図書館 | 図書館Webサイト | 接続不可 |
| IDCフロンティア | Doレジ | 会員ページ・ドメイン手続き停止 |
4.その他の影響企業・サービス
| 企業・運営元 | 対象サービス | 公表された状況 |
|---|---|---|
| Visualworks | SKIMA | 10月12日国内版を一部再開。海外版は未復旧 |
| MONOCO | MONOCO通販サイト | 10月12日再開。一部機能未復旧 |
| オーエムツーネットワーク | オーエムツー肉の市場 | 10月9日再開 |
| クロスランゲージ | WEB-Transer 3製品 | 翻訳サービス停止。別環境を検討 |
| インテグラル | ホームズ君 | ライセンス認証障害。代替基盤を構築 |
| エイベックス関連 | スマプラ/スマプラムービー | サービス全面停止・データ破壊を公表 |
| COLORFULLY | モデルキャスティング | 10月9日一部再開 |
| ダイショー | キャンペーン特設サイト | Webサイト停止 |
| 知多メディアスネットワーク | メディアスチャンネル等 | 10月9日までに復旧 |
| 日本ICTテレコムユーザー協会 | eラーニング案内メール | メール配信停止。学習は可能 |
| 家畜感染症学会 | 会員向けメール配信 | 10月7日から配信停止 |
| パチマガスロマガMobile | 会員向けWebサービス | 10月12日一部暫定復旧 |
| THE SURF NEWS | ニュースサイト | 10月9日閲覧再開。一部データ欠損 |
| オートサーバー | 企業・IRサイト | 閲覧障害。ASNETは通常稼働 |
5.利用者が注意すべきこと
今回の障害で名前が公表されたサービスの利用者は、 現時点で情報漏えいが確定していなくても、 次の点に注意することが推奨されます。
- 不審なメール・SMSへの警戒: サービス運営会社を装ったフィッシングメールや 偽のログイン通知などに注意する。
- パスワードの確認: 認証情報の漏えいが判明した場合は速やかに変更し、 他サービスと同じパスワードを使用している場合は 使い回しを解消する。
- 多要素認証の利用: 対応しているサービスでは多要素認証を設定する。
- 公式情報の確認: 各企業の公式サイトで障害状況や 個人情報漏えいに関する続報を確認する。
- 請求・取引内容の確認: 決済情報や取引関連情報への影響が判明した場合は、 不審な利用がないか確認する。
6.企業側のセキュリティ対策とバックアップの重要性
今回の障害では、クラウド基盤そのものが攻撃を受けたことで、 複数の企業が同時にサービス停止へ追い込まれています。
クラウドサービスを利用していても、 データの保護や業務継続が自動的に保証されるわけではありません。
特に重要なのは、次のような対策です。
- 本番環境とは異なるクラウドや物理環境へのバックアップ
- イミュータブル(変更・削除不可)バックアップの導入
- バックアップ管理権限と本番管理権限の分離
- 定期的な復元テストの実施
- 顧客情報・個人情報の暗号化とアクセス権限の最小化
- 不正アクセスや大量データ転送を検知する監視体制
- クラウド事業者に障害が発生した場合の代替環境の準備
バックアップはサービス停止からの復旧には有効ですが、 攻撃者がすでに持ち出した個人情報を回収することはできません。
そのため、データの復旧対策だけでなく、 情報流出を防ぐためのアクセス管理、 ログ監視、ネットワーク分離なども重要です。
7.まとめ
今回のIDCフロンティアのランサムウェア被害では、 495の契約組織に影響が及び、 さらにその先の企業利用者、会員、一般消費者へと 影響が広がっています。
公開されている対象データだけでも 数百万件規模の情報が関連しており、 実際の影響範囲については今後の調査が必要です。
ランサムウェア被害では、 データの暗号化・破壊に加え、 情報の窃取や公開を伴うケースも少なくありません。
個人情報を取り扱っている企業・サービスについては、 漏えいが確認されていない段階でも その可能性を念頭に置いて警戒し、 公式な調査結果を継続して確認することが重要です。
なお、本記事は2026年10月14日時点で公表されている情報を 整理したものであり、すべての影響企業を網羅しているものではありません。
参考情報
※各社の障害状況や影響件数は、公表資料をもとに整理しています。 障害の復旧状況、個人情報の漏えい有無および対象件数は、 今後変更される可能性があります。
【追記:2026年10月17日】ランサムウェア被害・情報漏えいの最新情報
最終調査日:2026年10月17日
IDCフロンティアのランサムウェア被害について、 10月14日以降、新たな調査結果や復旧状況が公表されています。 また、IDCフロンティアとは別に、 ソースネクストなどで大規模な個人情報漏えいが相次いでいます。
1.IDCフロンティアの最新状況
10月14日に公表された第5報では、 被害を受けた495組織のうち、 194組織についてスナップショットから バックアップデータを取り出せること が確認されました。 ただし、実際に復元できるかどうかは別途確認が必要です。
また、48社のクラウドポータル登録情報に対して 不正な照会が行われたことも判明しています。
IDCフロンティアは、仮想サーバー内のデータについて、 外部への持ち出しを示す痕跡は確認されず、 データ流出はなかったと判断しています。
ただし、情報窃取が技術的に完全に否定されたわけではなく、 利用企業側でも保有する個人情報や業務情報への影響について 確認を継続することが重要です。
SB C&Sのサービス障害
SB C&Sでも、IDCフロンティアのクラウド障害によって、 一部の取引システムやサービスが停止しました。
10月15日の公式発表では、 主要な取引システムについて復旧を発表したものの、 情報検索など一部機能への影響は残っています。
同社は顧客登録情報の外部流出はなかったと判断しており、 情報の不正利用や二次被害も確認されていないとしています。
なお、主要システムが復旧した場合でも、 個別サービスの機能がすべて回復しているとは限りません。
追加で判明した大規模な影響企業
| 企業・サービス | 公表対象件数 | 影響内容 |
|---|---|---|
| ライドオンエクスプレス/銀のさら・釜寅・すし上等 | 最大約650万件 | 氏名、住所、注文履歴、パスワードのハッシュ値などについて漏えいの可能性 |
| SB C&S | 非公表 | 主要システムは復旧と発表。一部機能に影響が残存 |
2.IDCフロンティア以外の大規模情報漏えい
2026年には、IDCフロンティアの事件とは別に、 多数の大規模な個人情報漏えい事件が発生しています。
以下は、2026年10月17日までに公表された 主な情報漏えい・漏えいのおそれがある事案です。 ランサムウェアだけでなく、不正アクセスやAPIの悪用、 マルウェア感染なども含まれています。
| 公表日 | 企業・サービス | 公表対象件数 | 被害内容 |
|---|---|---|---|
| 10/15 | ソースネクスト | 約2,252万件 | 個人情報の不正取得。パスワード、氏名、住所、メールアドレス等 |
| 10/9 | アドベンチャー/skyticket | 約1,464万件 | 情報流出またはそのおそれ。約413万件にハッシュ化パスワードを含む |
| 10/15 | ビーケー・ジャパン/バーガーキングアプリ | 約1,118万件 | 氏名、メールアドレス、電話番号等の漏えい |
| 10/5 | 物語コーポレーション/焼肉きんぐアプリ | 約1,079万件 | 氏名、メールアドレス、電話番号等の漏えい |
| 10/8 | 第一興商関連 | 約872万件 | 委託先端末のマルウェア感染による漏えいのおそれ |
| 10/16 | ヤマト運輸/クロネコ代金後払い | 約526万件 | 氏名、住所、購入商品明細等の持ち出しを確認。別に届け先約5万件 |
| 10/8 | ローソン/ローソンID | 約216万件 | 氏名、住所、電話番号、メールアドレス等の漏えい |
※件数は各社が公表した対象情報の件数です。 実際に漏えいした件数と、漏えいのおそれがある件数が混在しています。 また、複数サービスに同じ人が登録している場合があるため、 単純に合算して被害人数とすることはできません。
3.ソースネクストの約2,252万件の情報流出
ソースネクストは2026年10月15日、 会員情報取得APIへの不正アクセスによって、 22,519,960件の個人情報が 流出した可能性があることを公表しました。
対象情報には、メールアドレス、パスワード、 氏名、住所、電話番号、生年月日、 会社情報、ログイン日時などが含まれています。
ただし、パスワードが平文で保存されていたのか、 ハッシュ化されていたのかについては、 確認できた公式発表では明示されていません。
【重要】パスワード漏えいへの注意
パスワードが漏えいした場合、 同じパスワードを使い回している 他のWebサービスにも不正ログインされる危険性があります。
ソースネクストの利用者は、 同社からの案内を確認するとともに、 他サービスで同じパスワードを使用している場合には、 それらのパスワードも変更することが重要です。
なお、ハッシュ化されたパスワードであっても、 弱いパスワードや安全性の低いハッシュ方式の場合、 解析される可能性があります。
4.ランサムウェアと個人情報漏えいの関係
近年のランサムウェア攻撃では、 データを暗号化して業務を停止させるだけでなく、 事前にデータを外部へ持ち出し、 公開を脅迫材料とする 「二重脅迫型」 の攻撃が多く確認されています。
【重要】サービス停止だけでなく情報流出にも警戒
ランサムウェア被害を受けた企業が 個人情報や会員情報を保有している場合、 データの暗号化や破壊だけでなく、 情報が外部に持ち出されている可能性も考慮する必要があります。
個人情報漏えいが確認されていない段階でも、 安全性が十分に確認されるまでは、 漏えいの可能性を念頭に置いて警戒することが重要です。
ただし、ランサムウェア感染が必ず情報窃取を伴うわけではなく、 サービス停止を理由にすべての企業で 情報漏えいが発生したと断定することはできません。
5.バックアップと情報流出対策は別の問題
今回のIDCフロンティアの事件では、 クラウド基盤そのものが攻撃対象となったため、 多数の企業が同時にサービスを停止する事態となりました。
バックアップが存在していても、 それを安全に取り出し、 別の環境でシステムを復元できなければ、 サービスの再開は困難です。
企業には、次のような対策が求められます。
- 本番環境とは独立したバックアップの保管
- イミュータブル(変更・削除不可)バックアップの導入
- バックアップの定期的な復元テスト
- 本番環境とバックアップ環境の管理権限の分離
- 個人情報・顧客情報へのアクセス権限の最小化
- 不正アクセスや大量データ転送の監視
- クラウド事業者の障害時に利用する代替環境の準備
バックアップはシステムの復旧には役立ちますが、 攻撃者がすでに持ち出した個人情報を 回収することはできません。
そのため、業務継続対策と情報流出防止対策は、 別々に考え、両方を実施する必要があります。
6.まとめ
IDCフロンティアの障害では、 495の契約組織に影響が及び、 その先の企業利用者や一般会員にも サービス停止などの影響が広がっています。
一方、2026年10月には、 ソースネクスト、skyticket、 バーガーキング、焼肉きんぐなどで、 大規模な個人情報漏えい・漏えいのおそれが 相次いで公表されています。
サービスの復旧と情報の安全性は別の問題です。 システムが正常に稼働する状態に戻っても、 個人情報が外部へ流出していないことが 自動的に保証されるわけではありません。
企業はデータの復旧だけでなく、 情報窃取の有無についても調査し、 利用者に対して必要な情報を適切に公開することが重要です。
参考情報・公式発表
- IDCフロンティア:障害に関する第5報
- SB C&S:サービス障害と復旧に関する発表
- ソースネクスト:不正アクセスによる個人情報流出について
- skyticket:個人情報流出に関する発表
- ヤマト運輸:クロネコ代金後払いに関する調査結果
※本記事は2026年10月17日時点で公表されている情報をもとに整理しています。 影響件数、漏えいの有無、サービス復旧状況などは、 今後の調査結果によって変更される可能性があります。